Modello · Consulenza
Adeguamento al GDPR
Un'azienda in regola con il GDPR: mappa dei trattamenti, registro, valutazioni d'impatto, controlli a distanza dei lavoratori, informative, misure, violazioni.
- 14
- settimane di piano
- 5
- fasi: le liste dello Space
- 42
- task con stime e dipendenze, 4 milestone
A chi serve
Il lavoro, com'è davvero.
Consulenti privacy e responsabili della protezione dei dati che portano un'azienda in regola con il Regolamento UE 2016/679, reparto per reparto, fino alla verifica finale.
Con «Usa questo modello» nasce lo Space «Adeguamento GDPR» nel tuo workspace, con le date dal giorno che scegli: liste e stati, task con stime e dipendenze, milestone, rischi, pagine dei documenti e, se indichi il cliente, la commessa.
Le fasi
Avvio e mappatura
settimane 1–4- Incarico firmato
- Riunione di avvio: perimetro, referenti, sedi e sistemiDopo «Incarico firmato».
- Questionario preliminare ai repartiDopo «Riunione di avvio: perimetro, referenti, sedi e sistemi».
- Interviste ai reparti4 sottotaskDopo «Riunione di avvio: perimetro, referenti, sedi e sistemi».
- Inventario di sistemi, applicazioni e fornitori che trattano datiDopo «Riunione di avvio: perimetro, referenti, sedi e sistemi».
- Mappa dei trattamentiDopo «Interviste ai reparti».
- Mappa dei trattamenti condivisa con la direzioneDopo «Mappa dei trattamenti», «Inventario di sistemi, applicazioni e fornitori che trattano dati», «Questionario preliminare ai reparti».
Registro e valutazioni
settimane 4–8- Serve un responsabile della protezione dei dati?Dopo «Mappa dei trattamenti condivisa con la direzione».
- Registro delle attività di trattamentoDopo «Mappa dei trattamenti condivisa con la direzione».
- Basi giuridiche e tempi di conservazione di ogni trattamentoDopo «Mappa dei trattamenti condivisa con la direzione».
- Trasferimenti fuori dall'Unione e loro garanzieDopo «Basi giuridiche e tempi di conservazione di ogni trattamento».
- Bilanciamento del legittimo interesseDopo «Registro delle attività di trattamento».
- Strumenti che consentono il controllo a distanza dei lavoratoriDopo «Mappa dei trattamenti condivisa con la direzione».
- Accordo sindacale o autorizzazione dell'Ispettorato del lavoro, prima dell'installazioneDopo «Strumenti che consentono il controllo a distanza dei lavoratori».
- Quali trattamenti richiedono la valutazione d'impattoDopo «Registro delle attività di trattamento».
- Valutazione d'impatto dei trattamenti a rischio elevatoDopo «Quali trattamenti richiedono la valutazione d'impatto», «Strumenti che consentono il controllo a distanza dei lavoratori».
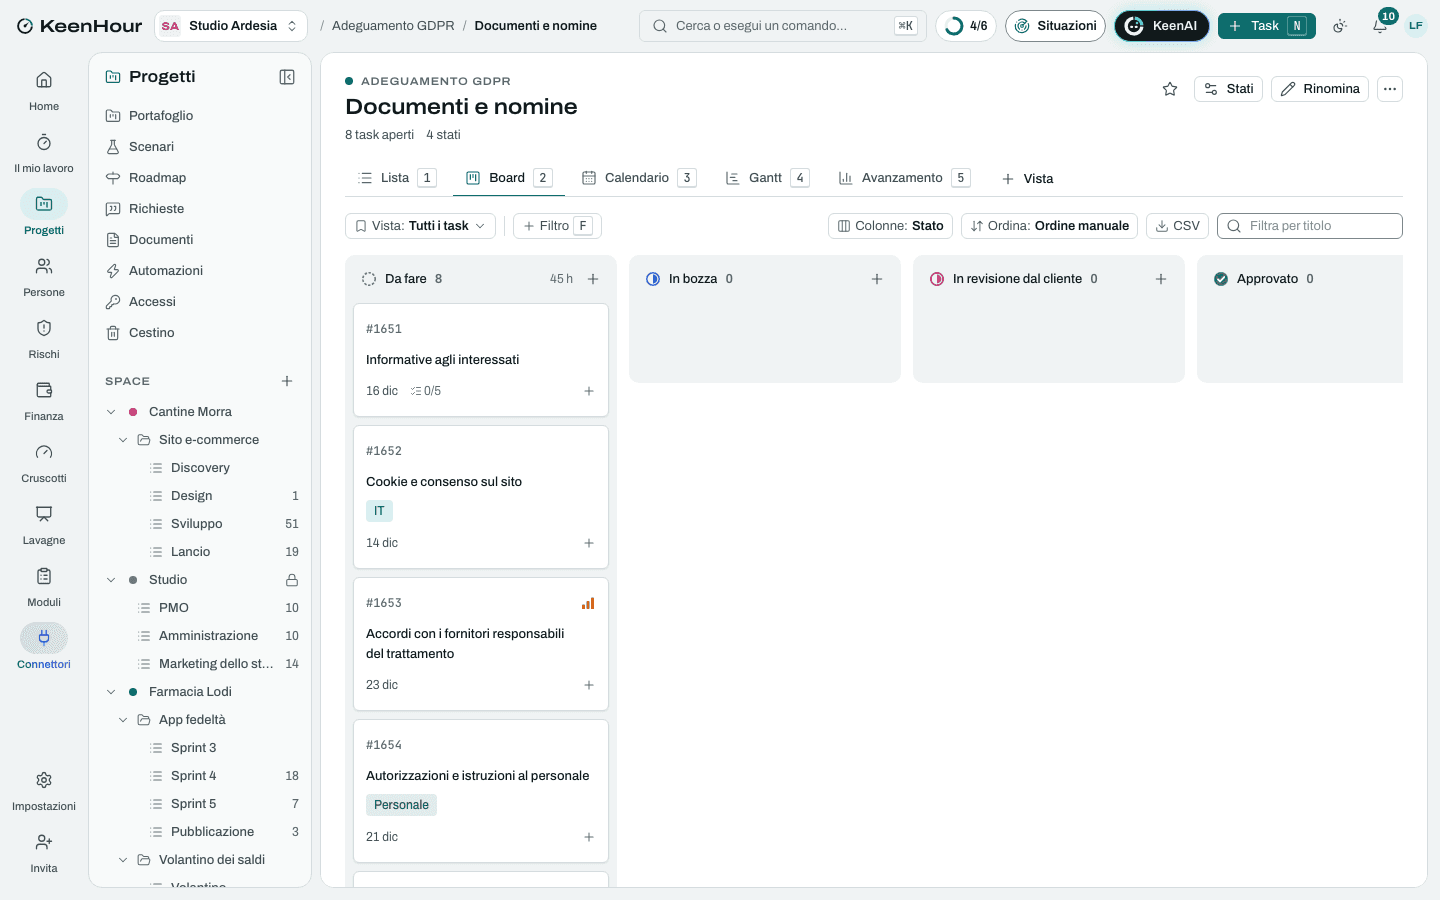
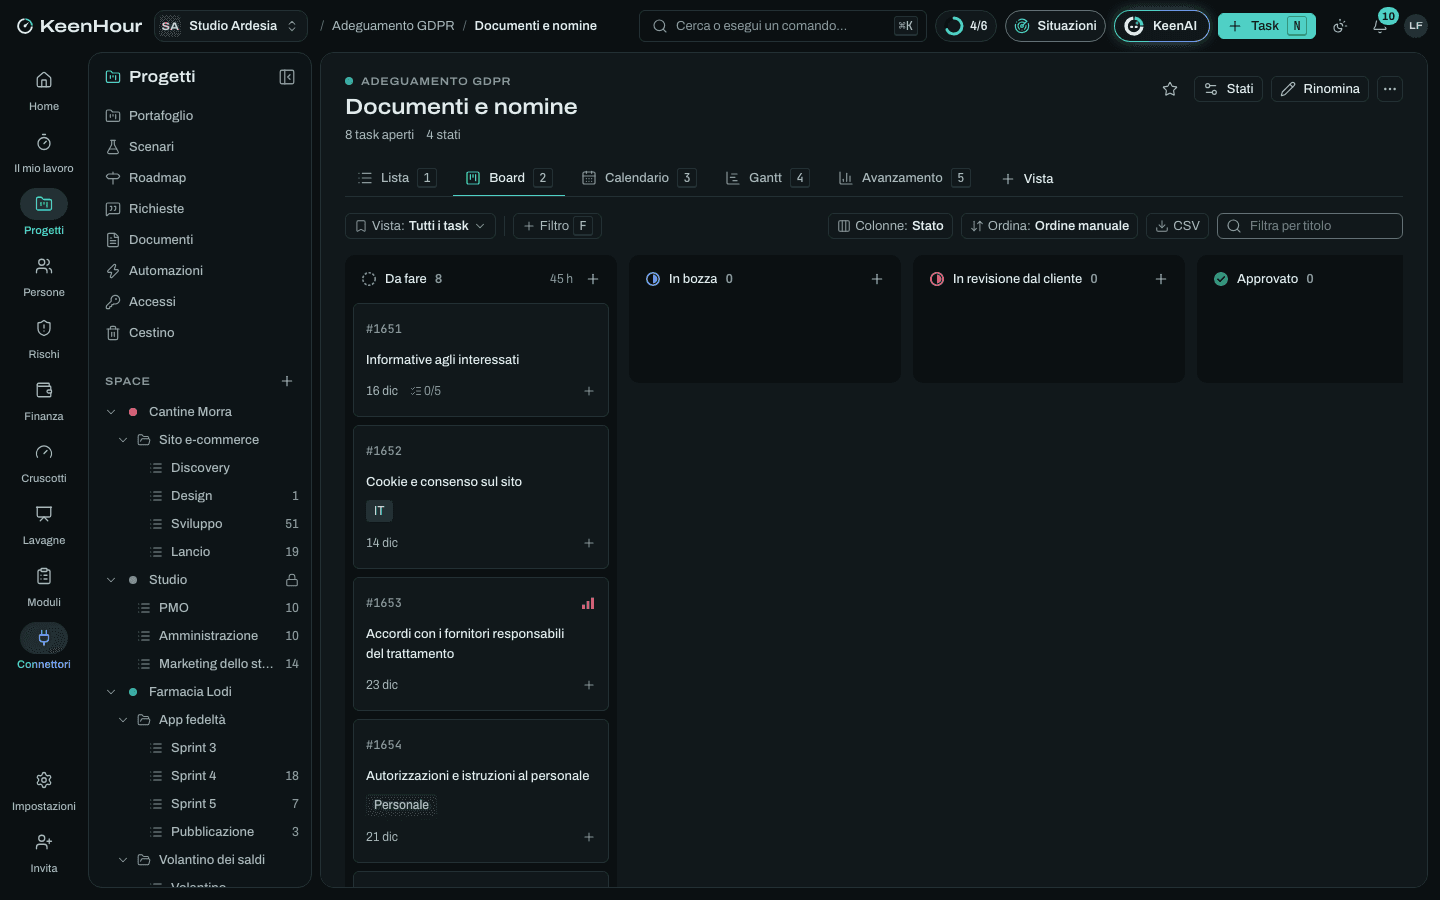
Documenti e nomine
settimane 6–10- Informative agli interessatiDopo «Registro delle attività di trattamento».
- Informazione ai dipendenti su strumenti e controlliDopo «Accordo sindacale o autorizzazione dell'Ispettorato del lavoro, prima dell'installazione».
- Cookie e consenso sul sitoDopo «Registro delle attività di trattamento».
- Accordi con i fornitori responsabili del trattamentoDopo «Registro delle attività di trattamento».
- Autorizzazioni e istruzioni al personaleDopo «Informative agli interessati».
- Accordi di contitolarità, se ce ne sonoDopo «Informative agli interessati».
- Nomina e comunicazione del responsabile della protezione dei dati, se serveDopo «Serve un responsabile della protezione dei dati?», «Accordi di contitolarità, se ce ne sono».
- Il cliente rilegge e approva i documentiDopo «Accordi con i fornitori responsabili del trattamento», «Autorizzazioni e istruzioni al personale», «Nomina e comunicazione del responsabile della protezione dei dati, se serve», «Cookie e consenso sul sito», «Informazione ai dipendenti su strumenti e controlli».
- Documenti e nomine approvatiDopo «Il cliente rilegge e approva i documenti».
Misure e procedure
settimane 8–11- Valutazione delle misure di sicurezzaDopo «Registro delle attività di trattamento», «Trasferimenti fuori dall'Unione e loro garanzie».
- Procedura per le violazioni dei dati e loro registroDopo «Valutazione delle misure di sicurezza».
- Procedura per le richieste degli interessatiDopo «Valutazione delle misure di sicurezza».
- Politica di conservazione e cancellazioneDopo «Procedura per le richieste degli interessati», «Accordo sindacale o autorizzazione dell'Ispettorato del lavoro, prima dell'installazione».
- Regole per i nuovi trattamenti e i nuovi fornitoriDopo «Procedura per le violazioni dei dati e loro registro».
- Piano delle azioni per le misure mancantiDopo «Politica di conservazione e cancellazione», «Regole per i nuovi trattamenti e i nuovi fornitori».
Formazione e verifica
settimane 11–14- Formazione del personaleDopo «Piano delle azioni per le misure mancanti», «Documenti e nomine approvati».
- Formazione di chi amministra i sistemiDopo «Piano delle azioni per le misure mancanti».
- Il cliente attua le azioni del pianoDopo «Piano delle azioni per le misure mancanti».
- Simulazione di una violazione dei datiDopo «Il cliente attua le azioni del piano», «Formazione del personale».
- Verifica finaleDopo «Il cliente attua le azioni del piano», «Formazione del personale».
- Relazione finale e calendario delle revisioniDopo «Verifica finale», «Simulazione di una violazione dei dati».
- Adeguamento conclusoDopo «Relazione finale e calendario delle revisioni».
I rischi tipici
Trattamenti che nessuno racconta
Medio · 9Un reparto usa un servizio o un foglio di calcolo che non compare nelle interviste: il registro nasce incompleto.
Mitigare: Questionario prima delle interviste; inventario dei sistemi incrociato con le spese per servizi in abbonamento.
Fornitori che non firmano gli accordi
Alto · 12Senza l'accordo il fornitore tratta dati senza garanzie, e il cliente resta esposto.
Mitigare: Prima i fornitori che trattano più dati; per i grandi si accettano i loro accordi standard verificati; un sollecito con la scadenza.
Trasferimenti fuori dall'Unione non visti
Alto · 12Posta, archivi in cloud e assistenza remota portano dati all'estero senza una garanzia.
Mitigare: Per ogni fornitore dell'inventario: dove sono i server e su quale garanzia; alternative europee dove manca.
Una violazione dei dati prima della procedura
Alto · 10Un furto di un portatile o un attacco nelle prime settimane, quando nessuno sa che cosa fare né in quanto tempo.
Mitigare: Nella riunione di avvio si consegnano i primi passi (pagina «Violazione dei dati: i primi passi») e il contatto del consulente.
Strumenti di controllo usati senza accordo
Alto · 12Telecamere, geolocalizzazione o log attivi senza accordo sindacale o autorizzazione: i dati raccolti non si possono usare e l'azienda rischia sanzioni.
Evitare: Elenco degli strumenti già in uso fin dalle interviste; quelli senza accordo si spengono o si regolarizzano prima di usare i dati.
Documenti approvati e non usati
Medio · 9Informative e procedure restano in una cartella: il personale continua come prima.
Mitigare: Formazione su casi del reparto; verifica finale sui documenti in uso, non su quelli scritti.
Misure di sicurezza che richiedono investimenti
Medio · 9Autenticazione a più fattori, copie fuori sede o nuovi dispositivi costano, e la direzione li rimanda.
Mitigare: Piano delle azioni con priorità per rischio e costo; le misure senza costo subito, le altre con una data decisa dalla direzione.
La commessa
A tempo · 5 voci. Importi e tariffe li metti tu.
- Avvio e mappatura
- Registro e valutazioni
- Documenti e nomine
- Misure e procedure
- Formazione e verifica
Le pagine dei documenti
- Intervista a un reparto
- Scheda di un trattamento
- Violazione dei dati: i primi passi
I file
In KeenHour, in Excel o in CSV.
Il modello vive in KeenHour, dove le date, il percorso critico e il carico si aggiornano da soli. Se preferisci partire da un file: l'Excel con il Gantt e il registro dei rischi, o il CSV da importare in una lista, con le date dal lunedì prossimo.
Tutti i modelli →Every hour, under control.
Il prossimo lunedì, apri la settimana con il quadro completo.
Crea il workspace, invita il team e importa i progetti in corso. Hai 14 giorni per provarlo, senza carta.