Modello · Software e digitale
Assessment di sicurezza informatica
Vulnerability assessment e penetration test su incarico: regole d'ingaggio, autorizzazioni, rapporto, piano di rientro e verifica delle correzioni.
- 6
- settimane di piano
- 5
- fasi: le liste dello Space
- 31
- task con stime e dipendenze, 6 milestone
A chi serve
Il lavoro, com'è davvero.
Società di sicurezza e consulenti che svolgono vulnerability assessment e penetration test su incarico di un'azienda, anche per i clienti che devono dimostrare la gestione del rischio informatico (per esempio chi rientra nella NIS2, D.Lgs. 138/2024).
Con «Usa questo modello» nasce lo Space «Assessment di sicurezza» nel tuo workspace, con le date dal giorno che scegli: liste e stati, task con stime e dipendenze, milestone, rischi, pagine dei documenti e, se indichi il cliente, la commessa.
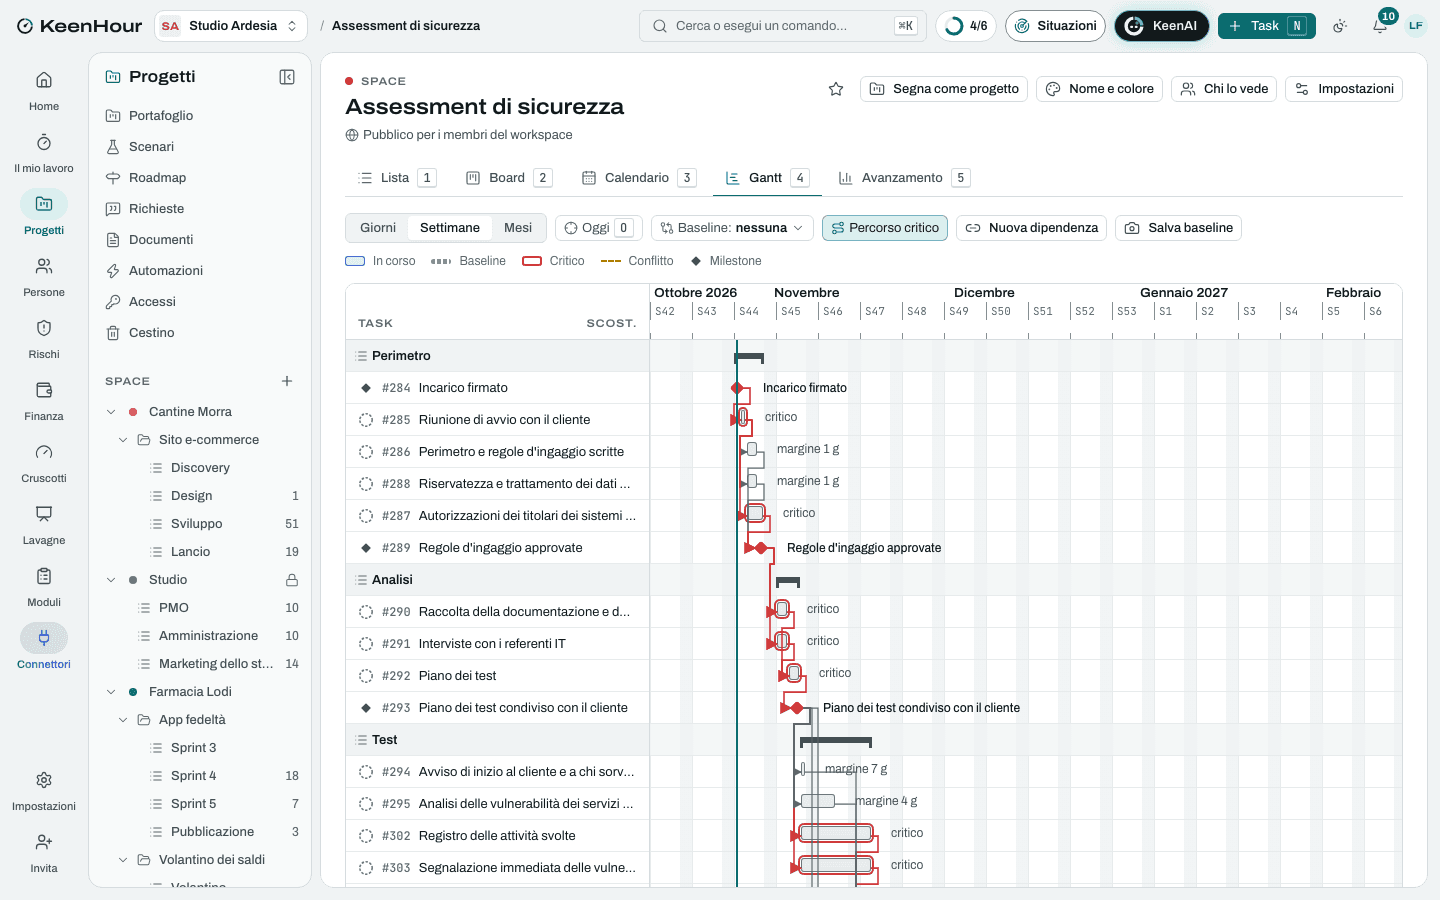
Le fasi
Perimetro
settimana 1- Incarico firmato
- Riunione di avvio con il clienteDopo «Incarico firmato».
- Perimetro e regole d'ingaggio scritteDopo «Riunione di avvio con il cliente».
- Autorizzazioni dei titolari dei sistemi e dei fornitori terziDopo «Riunione di avvio con il cliente».
- Riservatezza e trattamento dei dati personaliDopo «Riunione di avvio con il cliente».
- Regole d'ingaggio approvateDopo «Perimetro e regole d'ingaggio scritte», «Autorizzazioni dei titolari dei sistemi e dei fornitori terzi», «Riservatezza e trattamento dei dati personali».
Analisi
settimana 2- Raccolta della documentazione e dell'inventario dei sistemiDopo «Regole d'ingaggio approvate».
- Interviste con i referenti ITDopo «Regole d'ingaggio approvate».
- Piano dei testDopo «Raccolta della documentazione e dell'inventario dei sistemi», «Interviste con i referenti IT».
- Piano dei test condiviso con il clienteDopo «Piano dei test».
Test
settimane 2–4- Avviso di inizio al cliente e a chi sorveglia i sistemiDopo «Piano dei test condiviso con il cliente».
- Analisi delle vulnerabilità dei servizi espostiDopo «Piano dei test condiviso con il cliente».
- Verifica delle applicazioni nel perimetro4 sottotaskDopo «Piano dei test condiviso con il cliente».
- Verifica della configurazione dei sistemi e del cloudDopo «Piano dei test condiviso con il cliente».
- Registro delle attività svolteDopo «Piano dei test condiviso con il cliente».
- Segnalazione immediata delle vulnerabilità criticheDopo «Piano dei test condiviso con il cliente».
- Fine delle attività di test comunicataDopo «Analisi delle vulnerabilità dei servizi esposti», «Verifica delle applicazioni nel perimetro», «Verifica della configurazione dei sistemi e del cloud», «Registro delle attività svolte», «Segnalazione immediata delle vulnerabilità critiche», «Avviso di inizio al cliente e a chi sorveglia i sistemi».
Rapporto
settimane 4–5- Classificazione e verifica delle evidenzeDopo «Fine delle attività di test comunicata».
- Rapporto tecnicoDopo «Classificazione e verifica delle evidenze».
- Sintesi per la direzioneDopo «Classificazione e verifica delle evidenze».
- Piano di rientro propostoDopo «Classificazione e verifica delle evidenze».
- Presentazione dei risultati al clienteDopo «Rapporto tecnico», «Sintesi per la direzione», «Piano di rientro proposto».
- Rapporto consegnatoDopo «Presentazione dei risultati al cliente».
Verifica delle correzioni
settimane 5–6- Correzioni del clienteDopo «Rapporto consegnato».
- Verifica delle correzioniDopo «Correzioni del cliente».
- Rapporto di verifica e chiusuraDopo «Verifica delle correzioni».
- Verifica delle correzioni chiusaDopo «Rapporto di verifica e chiusura».
I rischi tipici
Un sistema nel perimetro senza l'autorizzazione del suo titolare
Critico · 15Il sito è ospitato da un fornitore o un servizio è gestito da terzi → si verifica senza il loro consenso → violazione del contratto del cliente e responsabilità di chi ha svolto i test.
Evitare: Nessun test su un sistema senza autorizzazione scritta del titolare; i sistemi dubbi escono dal perimetro e il rapporto lo dice.
Disservizio di un sistema in produzione durante i test
Alto · 10Un servizio fragile non regge le verifiche → rallenta o si ferma → danno al cliente e fiducia persa.
Mitigare: Finestre concordate fuori dalle ore di punta, attività invasive escluse o su un ambiente di prova, contatto reperibile e procedura di sospensione nelle regole d'ingaggio.
Il monitoraggio del cliente scambia i test per un attacco
Medio · 9Il servizio di sorveglianza non è avvisato → blocca gli indirizzi o apre un incidente → giorni di test persi e allarmi inutili.
Mitigare: Avviso con finestra e provenienza prima di cominciare; un referente che conferma che gli allarmi del periodo sono attesi.
Una vulnerabilità critica trovata durante i test
Alto · 12Un servizio esposto è compromettibile → resta aperto fino alla consegna del rapporto → il cliente rimane esposto per settimane.
Scalare: Segnalazione entro la giornata alla persona indicata nelle regole d'ingaggio, con il minimo per correggere; la correzione non aspetta il rapporto.
Dati personali visti o copiati durante i test
Alto · 12Una verifica riuscita espone dati di clienti o dipendenti → se ne conserva più del necessario → un trattamento non previsto, anche dopo la fine dell'incarico.
Mitigare: Nomina a responsabile del trattamento, prove minime e mascherate nel rapporto, cancellazione alla chiusura scritta nella lista di controllo.
Ambiente di prova diverso dalla produzione
Medio · 9Le verifiche si fanno su un ambiente di prova non allineato → i risultati non valgono per la produzione → il rapporto rassicura su ciò che non è stato verificato.
Mitigare: Nell'analisi si confrontano versioni e configurazioni dei due ambienti; le differenze diventano limiti scritti nel rapporto.
Correzioni del cliente in ritardo
Medio · 8Le correzioni dipendono dai fornitori del cliente → slittano oltre la data concordata → la verifica e l'ultima rata con lei.
Mitigare: Data della verifica concordata alla presentazione, con chi avvisa quando le correzioni sono pronte; se slitta, una nuova finestra invece di una verifica a metà.
La commessa
A corpo, fatturata a rate alle milestone · 5 voci. Importi e tariffe li metti tu.
- Perimetro e regole d'ingaggio
- Analisi e piano dei test
- Attività di test
- Rapporto e presentazione
- Verifica delle correzioni
Le rate
- Anticipo alla firma dell'incarico: 40 %, alla milestone «Incarico firmato»
- Consegna del rapporto: 40 %, alla milestone «Rapporto consegnato»
- Verifica delle correzioni chiusa: 20 %, alla milestone «Verifica delle correzioni chiusa»
Le pagine dei documenti
- Regole d'ingaggio
- Struttura del rapporto
- Lista di controllo della chiusura
I file
In KeenHour, in Excel o in CSV.
Il modello vive in KeenHour, dove le date, il percorso critico e il carico si aggiornano da soli. Se preferisci partire da un file: l'Excel con il Gantt e il registro dei rischi, o il CSV da importare in una lista, con le date dal lunedì prossimo.
Tutti i modelli →Every hour, under control.
Il prossimo lunedì, apri la settimana con il quadro completo.
Crea il workspace, invita il team e importa i progetti in corso. Hai 14 giorni per provarlo, senza carta.